 星航指南-机场测评
文章
HTTPS 证书申请受阻,DNS CAA 该怎样核对?
网站管理员申请或续签 HTTPS 证书时,如果收到 CAA 相关错误,应先查域名的 DNS 授权记录。Cloudflare 官方说明 CAA 指定哪些证书机构可为域名签发证书;Let's Encrypt 也会在签发前检查 CAA。CAA 不是测速指标,也不证明机场推荐中的某条线路稳定。
先分清你看到的故障
用户浏览网页时出现证书名称不匹配、过期或信任错误,不能直接推断为 CAA;这些属于当前连接和已有证书的检查。CAA 更适合在站点所有者有证书签发失败提示、且确认错误指向 CAA 时排查。没有域名管理权限时,只记录证据并交给站点管理员。
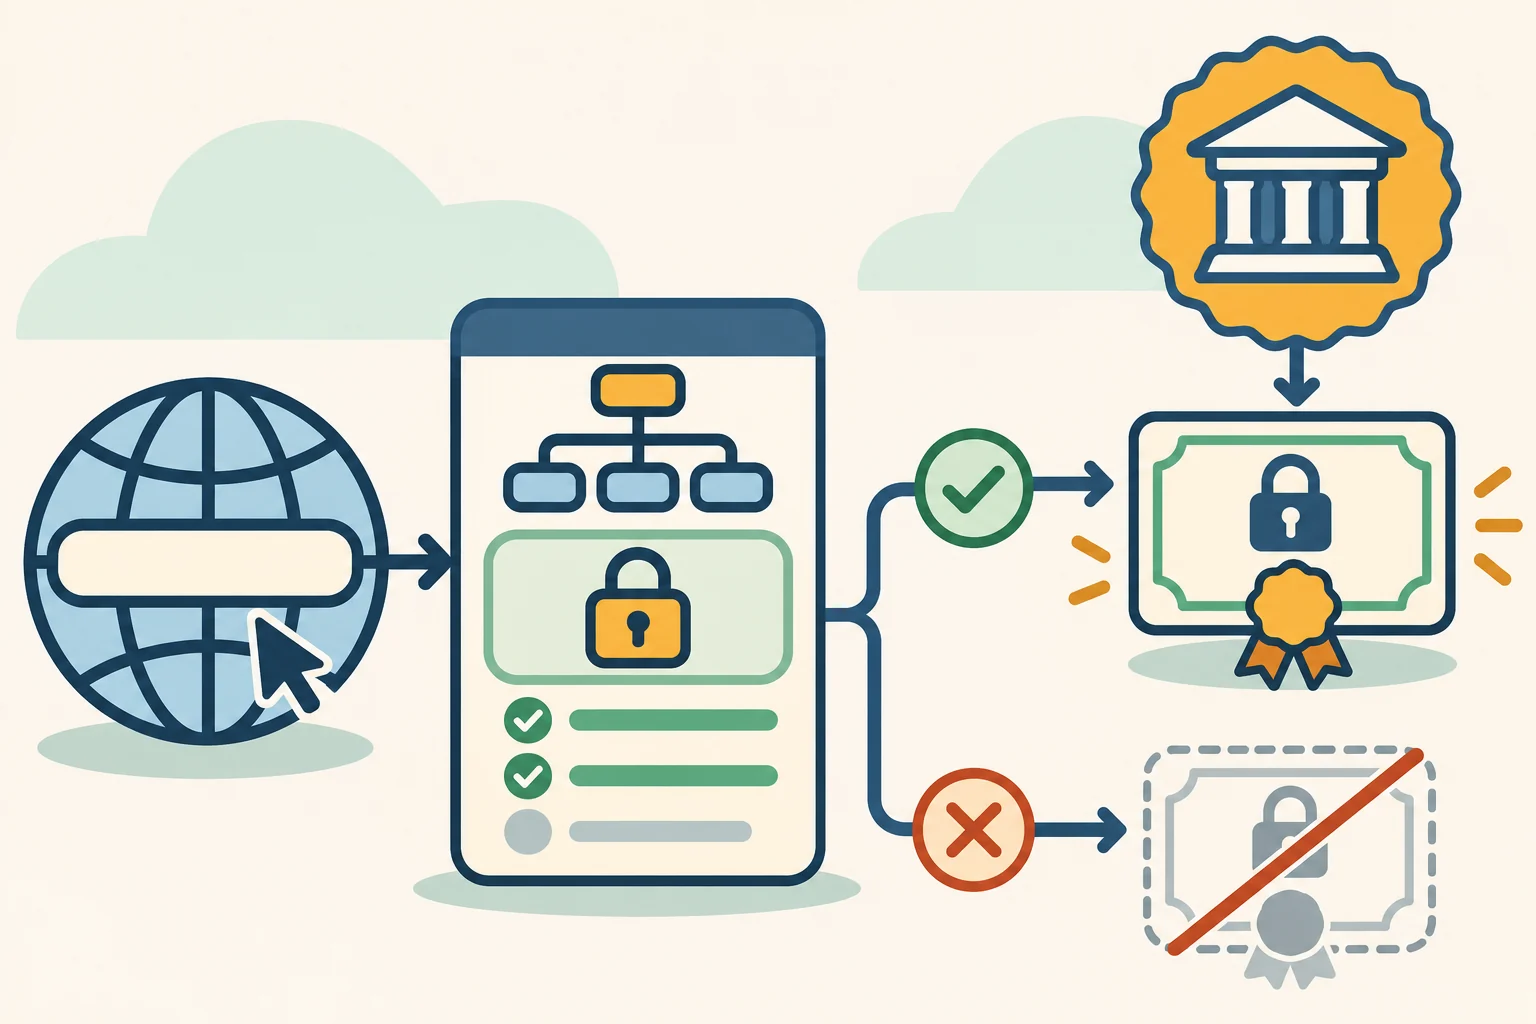
示意图:CAA 是签发授权条件;它本身不表示当前证书或机场线路健康。
站点管理员的核对顺序
-
核对申请证书的精确主机名以及申请方实际使用的证书机构,不把相似域名混在一起。
-
查询该名称及适用的上级域名的 CAA 记录,检查授权的机构标识是否与签发方一致。若使用托管平台,先看平台官方要求,避免误删其他正常签发所需的记录。
-
修改记录后向权威 DNS 重新查询,确认新值已保存;再让证书服务按其正常流程重试,并看签发结果。只改本机 DNS 或切换机场节点,不会改变站点权威 CAA 记录。
验收
签发任务成功只是第一步,还要在正式 HTTPS 地址核对证书主机名、有效期与可信链,并实访目标网页。若仍报错,保留签发服务的原始错误、查询时间和 DNS 回答;不要关闭浏览器证书验证。
核验资料
Cloudflare CAA 记录说明;Let's Encrypt CAA 文档。资料核验日期:2026-11-11(北京时间)。
评论