加了 -DnssecOk 就代表 DNS 验证成功吗?请求与验证分开看
Windows 查询命令加上 -DnssecOk 后,输出中出现签名相关记录,是否就表示网站可信、机场配置安全?答案需要拆成两步:你请求了什么,以及谁完成了验证。
本文用于读懂 DNS 查询证据,不修改系统 DNS、证书或代理配置,也不要求开启陌生的解析服务。
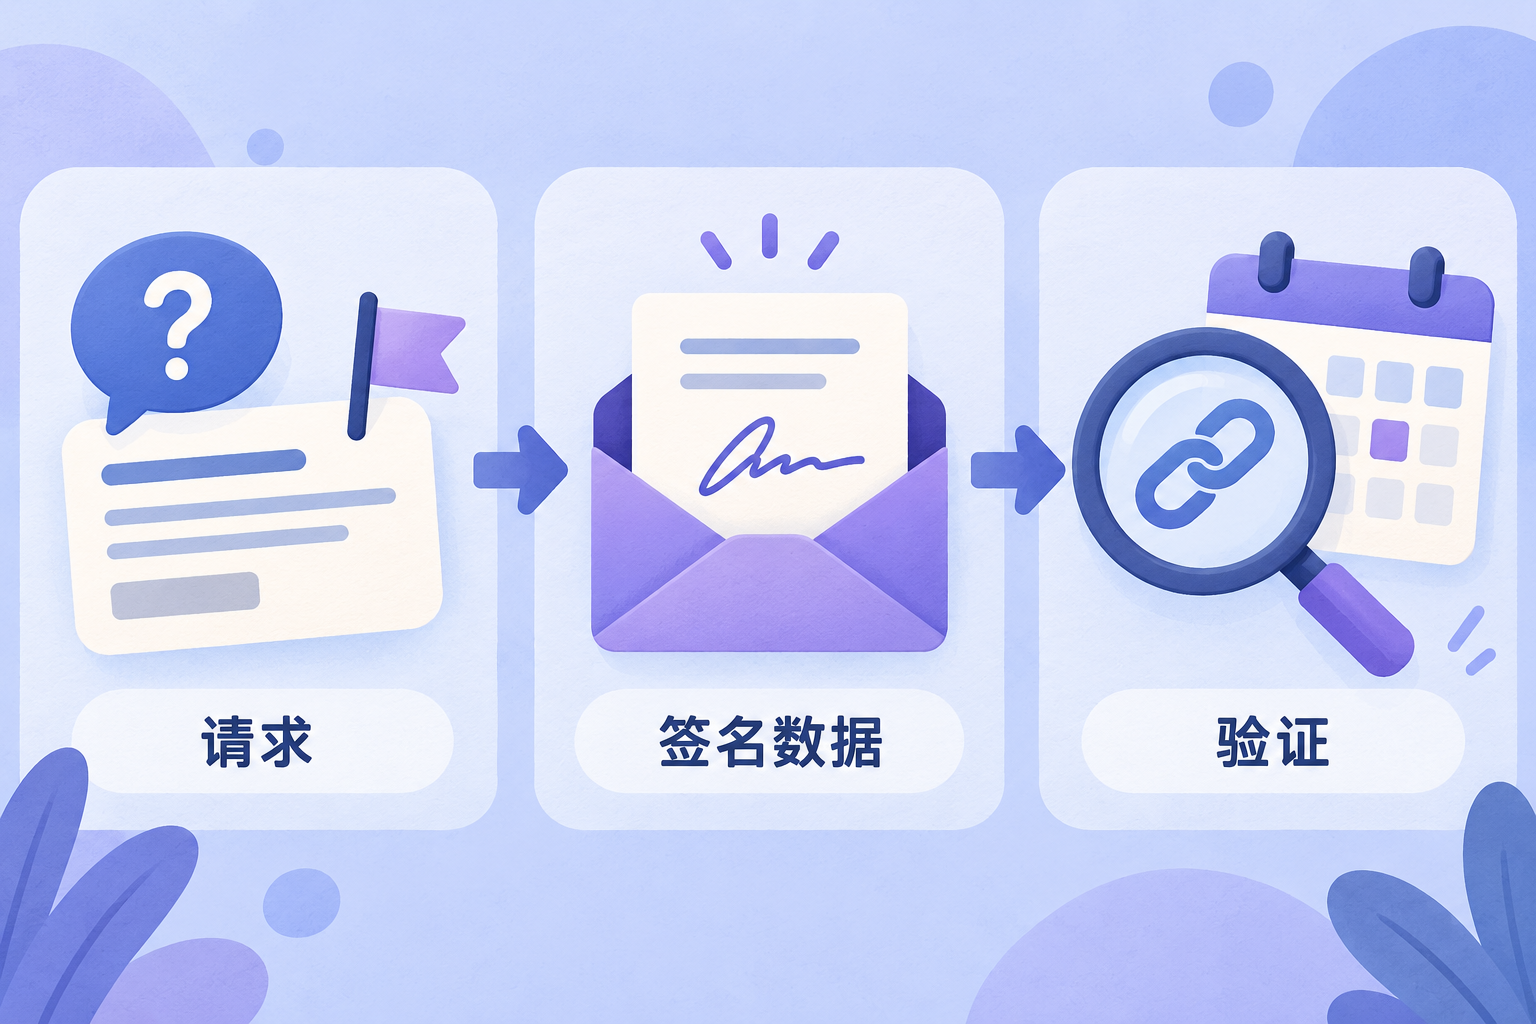
示意图:请求数据、获得签名和确认验证属于不同阶段。
-DnssecOk 实际做了什么
Microsoft 的参数文档说明,这个参数设置查询中的 DNSSEC OK 位。它表达对相关 DNSSEC 数据的请求,不能单凭这个命令参数就宣称“本机已完成整条信任链验证”。
在支持该命令的 Windows PowerShell 中,可以只做公开域名查询:
Resolve-DnsName example.com -Type A -DnsOnly -DnssecOk
example.com 是查询示例,不预设它一定返回某类签名记录。保存实际输出、查询时间和所用解析器,不把示例当已测结果。
记录出现与验证成功不是同一件事
看到 RRSIG 等签名数据,意味着获得了相关记录。要据此判断验证结果,还需知道验证器是否按可信配置核对了签名、信任链与记录有效期,而不是只看输出里有没有一段很长的字符。
RFC 4033解释了 DNSSEC 提供 DNS 数据来源认证与完整性保护,并不提供保密性。它也讨论了信任递归解析器和通信通道的条件。因此,验证结果应带着“由哪个验证器、通过什么可信路径获得”的上下文记录。
| 证据 | 可以怎样描述 | 不宜怎样扩展 |
|---|---|---|
| 命令含 -DnssecOk | 请求带 DNSSEC OK 标志 | 本机已验证成功 |
| 输出含签名记录 | 获得签名相关数据 | 商家已经可信 |
| 可信验证器确认有效 | 该次 DNS 数据验证通过 | 所有网页连接或所有应用都安全 |
一份可复查的查询记录
先填写域名、记录类型、时间和解析器来源。再注明你只有原始查询输出,还是另外取得了验证器的明确结果。没有验证器证据时保留“未确认验证”,不从一张截图补出结论。
没有看到预期签名,也不能直接认定线路被篡改。域名部署、返回类型、缓存和解析器行为需要继续查证;超时与明确验证失败也应分别记录,不能混成一个“DNS 不安全”。
查询之后还要核对什么
正常访问 HTTPS 网页时仍检查域名和证书;选购机场时仍查套餐与试用证据。DNSSEC 不加密 DNS 查询,也不替商家经营做认证。
验收完成的标准是:你能说明命令请求、返回数据和验证结论各自来自哪里,并知道哪些结论还未取得。这样的记录比单凭一个 DNSSEC 标签更适合用于机场推荐和 DNS 排障。
来源与核验日期
官方资料核验日期:2026-10-06。文中的表格和流程用于自行检查,不代表本站对某家机场的实测结论。
评论