飞行手册
DNS 查到 CAA,就能证明机场官网可靠吗?先看它只管什么
有人查到机场官网有 CAA 记录,就把它当成“服务更安全、更快”的证据。CAA 的作用其实很窄:RFC 8659 规定,域名持有者可用它指定哪些证书颁发机构(CA)被允许为该域名签发证书。它不能证明当前网页证书已经正确安装,也不能证明线路速度、套餐履约或服务商身份。
先知道这条记录管什么
常见 issue 用于指定可签发证书的 CA,issuewild 则用于通配符证书。Let’s Encrypt 的中文 CAA 说明还解释了记录可能放在父域名,并且 CA 查询时会沿域名层级寻找最近适用的 CAA;遇到 CNAME 时还要按目标域名的记录处理。因此只看 www 子域名的一次空查询,不能直接下“没有 CAA”的结论。
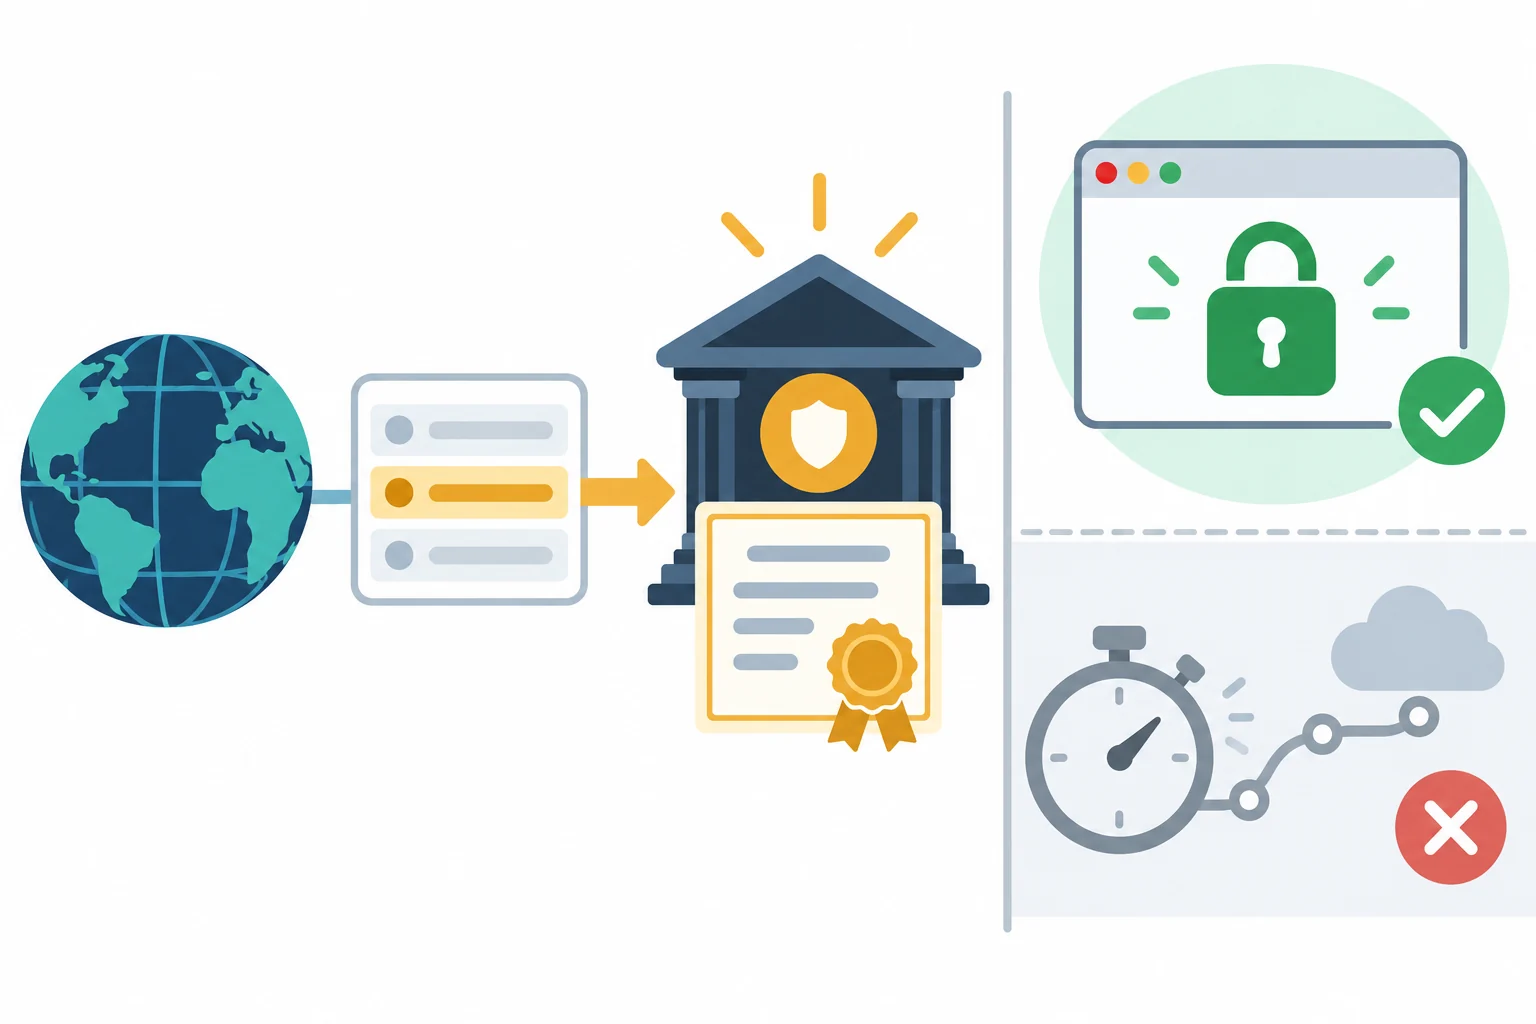
示意图:左边是 DNS 对证书颁发机构的授权范围;右上 HTTPS 证书、右下连接表现都要分别验收,图中没有真实查询结果。
读者怎样做一次只读核对
- 取官网浏览器地址栏里的公开域名,去掉路径和账号参数;不要把订阅 Token 放进查询工具。
- 用支持 CAA 的 DNS 查询工具查看该域名的
CAA记录。Google Public DNS 的 JSON 查询接口 支持name和type参数,可把type设为CAA。这是第三方递归解析器的观察,不等同于后台配置原件。 - 若返回了记录,看
issue、issuewild与允许的 CA 标识;若当前名称没有结果,按 Let’s Encrypt 的说明继续检查父域名与 CNAME 目标。DNS 查询报错应先记录错误,不能把超时或SERVFAIL当成“无记录”。 - 另外在正常 HTTPS 连接中检查浏览器是否认可证书、名称是否匹配。CAA 影响签发权限,实际网页是否可访问还要看当前证书和部署状态。
没有 CAA 也不自动表示官网不安全:Let’s Encrypt 文档说明,CAA 是域名持有者可选择的签发限制机制。相反,有 CAA 也不表示机场推荐文章能据此给出服务可靠性排名。想评价候选服务,还应独立核对试用、故障恢复、条款和自己的真实任务记录。不要因为看懂一条 DNS 记录就替别人改 DNS 或证书设置。
留一条可复查结论
记录查询的域名、时间、解析器、响应状态、实际读到的 CAA 项,以及单独的 HTTPS 结果。若只是空结果或解析失败,写“本次未确认”,不要写“证书系统无保护”。这张记录可以帮助你判断证书异常该往哪边问,却不能代替网络测速。
可核验来源
- RFC 8659:DNS CAA 资源记录。核验日期:2026-10-14。
- Let’s Encrypt:证书颁发机构授权。核验日期:2026-10-14。
- Google Public DNS:DoH JSON API。核验日期:2026-10-14。
评论